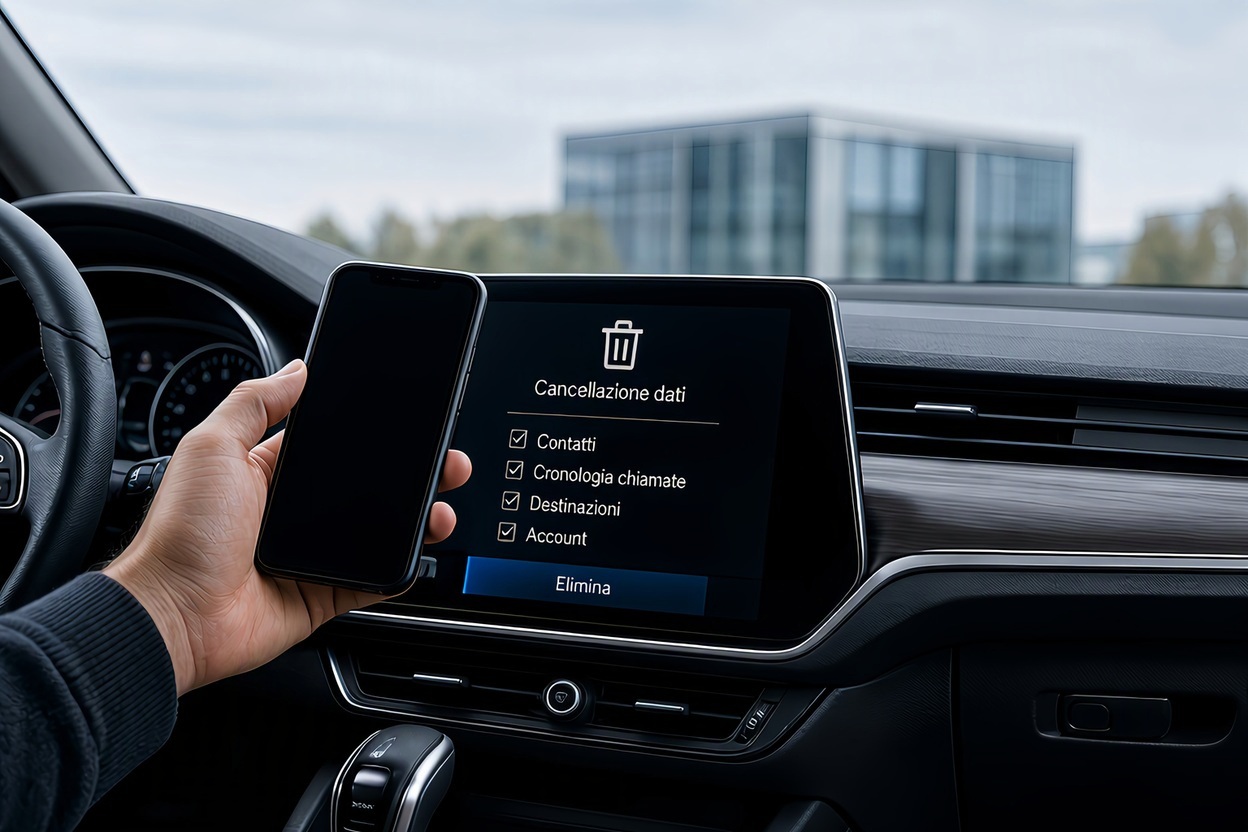
La maggior parte dei possessori di auto connesse – praticamente tutte quelle recenti, e quindi pressoché la totalità di quelle a noleggio – non ha gli strumenti e le informazioni adeguate a capire al 100% cosa sta guidando: computer su ruote, che collezionano fra i 25 e i 40 GB di dati al giorno.
Per un utente privato il rischio di perdere il controllo sui propri dati è personale, ma non è così per le flotte aziendali, che devono sottostare al rispetto del GDPR.
Le auto sono come computer
Per questo bisogna cominciare a considerare le auto al pari di pc o smartphone ed evitare il rischio di data breach, letteralmente “violazione dei dati”, cioè qualsiasi incidente di sicurezza che comporta, in modo accidentale o illecito, la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l’accesso a dati personali e sensibili. Un timore emerso anche nella nostra recente survey sul mondo dei Veicoli Commerciali Leggeri presentata in occasione della terza edizione di Fleet PRO, dove il 37% dei Fleet Manager interpellati si sono detti preoccupati di un possibile furto di dati aziendali.
“Il tema è certamente rilevante, perché alla fine del noleggio un’auto connessa può conservare informazioni personali del driver e, indirettamente, dati riferibili anche all’azienda: ad esempio rubrica e registro chiamate, dispositivi associati, profili utente, destinazioni e cronologia di navigazione, account delle app e altri dati generati dai servizi di bordo”, mette in guardia Federico Antonio Di Paola, Presidente di Best Mobility.
Le responsabilità delle aziende
Spiega Andrea Amico, Founder & CEO di Privacy4Cars, azienda specializzata nella protezione della privacy e dei dati nei veicoli connessi: “Quest’anno 17 regolatori europei, incluso il Garante, hanno detto che le macchine collezionano un sacco di dati personali e non devono essere trattate in maniera differente rispetto ai laptop, ai computer o altri device che le aziende danno ai loro impiegati. Quindi le aziende hanno l’obbligo di cancellare i dati”. Qui sotto la nostra intervista ad Amico realizzata durante i recenti Fleet Europe Days.
Il GDPR impone obblighi chiari sulla gestione e cancellazione dei dati personali, ma nella pratica questi obblighi restano spesso senza un’applicazione concreta e strutturata. “C’è il rischio di una violazione sistemica, che potrebbe coinvolgere numerosi operatori della filiera senza che ne abbiano ancora piena consapevolezza”, spiega Claudio Cangialosi, direttore di Sicurauto.it, che al tema ha dedicato una parte del 6° Aftermarket Report.
Leggi Anche: Che fine fanno i dati generati dalle auto connesse delle flotte?
Chi è il titolare del trattamento
È necessario distinguere tra:
- Data Controller (titolare del trattamento): il soggetto che determina le finalità e i mezzi del trattamento, decidendo perché e come vengono usati i dati
- Data Processor (responsabile del trattamento): il soggetto esterno che tratta i dati per conto del Titolare, seguendo le sue istruzioni tramite un apposito contratto o atto di nomina ai sensi dell’art. 28 GDPR.
L’azienda cliente che noleggia le auto per i propri dipendenti è Data controller per tutti i dati legati alla gestione dei propri dipendenti e della flotta aziendale: gestisce i dati anagrafici dei driver assegnatari delle auto, i dati personali memorizzati nel sistema di infotainment, l’eventuale geolocalizzazione e monitoraggio dello stile di guida.
Leggi Anche: Telematica e privacy, cosa si può fare (e cosa no) per monitorare la flotta aziendale
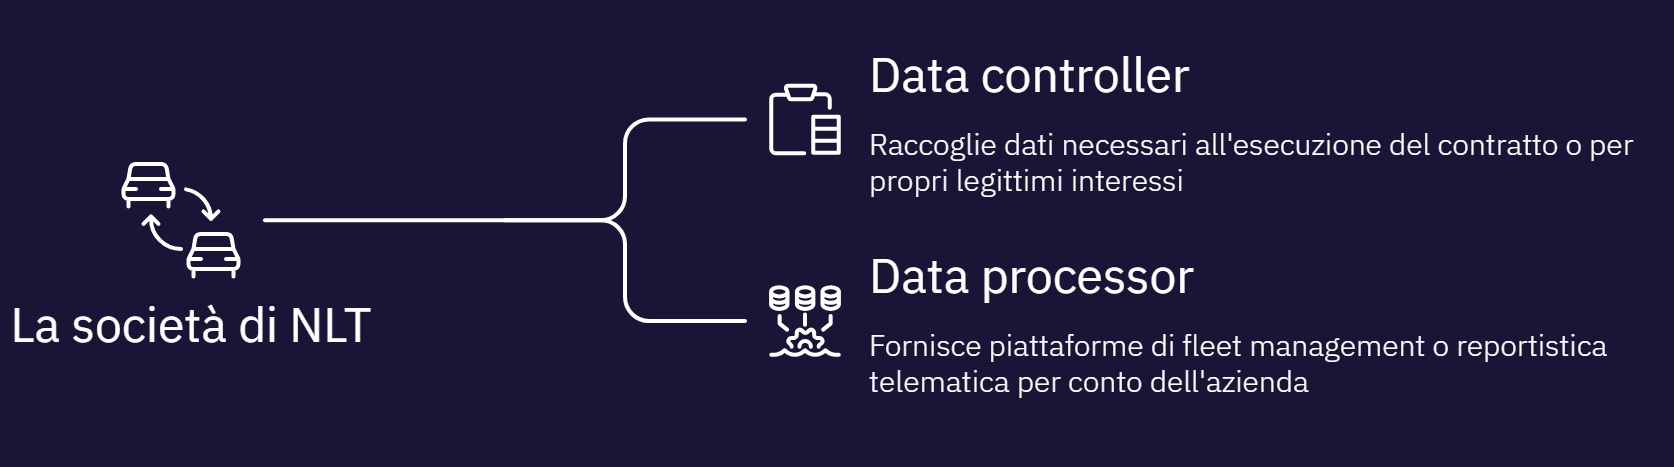
La società di NLT (proprietaria del veicolo) opera come Data controller quando raccoglie dati necessari all’esecuzione del contratto di noleggio o per propri legittimi interessi (gestione amministrativa, manutenzione predittiva del veicolo, gestione dei sinistri e delle multe, recupero del mezzo in caso di furto o mancata restituzione). Opera, invece, come Data processor quando fornisce all’azienda piattaforme di fleet management o reportistica telematica sugli spostamenti dei dipendenti per conto dell’azienda stessa.
Ogni volta che un’azienda entra in possesso di un veicolo – per esempio alla fine di un noleggio o di ritiro per la rivendita – diventa Data controller del trattamento dei dati presenti a bordo e ha il dovere di cancellare i dati. “Se il veicolo viene rimesso in circolazione senza aver rimosso i dati del precedente utilizzatore si configura una violazione dei del GDPR, come ha chiarito e ribadito il Garante Privacy al nostro evento”, spiega Cangialosi.
La responsabilità non può essere delegata al driver
Il GDPR è una normativa di tutela del consumatore: il driver, in quanto interessato, non ha alcun obbligo di cancellare i propri dati dal veicolo: “Il Garante dice che questa responsabilità non può essere scaricata sul cliente finale, anche perché può non sapere come fare questa operazione”, spiega Amico.
Ciò non vuol dire che il driver, anche nel suo stesso interesse, non possa essere coinvolto: “Prima della riconsegna dovrebbe eliminare i propri profili e dispositivi, effettuare il logout dagli account personali e, quando previsto dal veicolo, eseguire il ripristino dei dati personali o delle impostazioni di fabbrica – spiega Di Paola –. Tuttavia non ritengo corretto lasciare tutta la responsabilità al conducente: il noleggiatore dovrebbe effettuare un controllo finale e rendere l’operazione verificabile”.
Anche se l’azienda o il noleggiatore invita il driver a cancellare i dati, questa richiesta non riduce la responsabilità legale dell’azienda in caso di inadempimento (volontario o involontario). “L’azienda ha l’obbligo di stabilire processi appropriati e tracciabili – simili a quelli già in vigore per altri dispositivi elettronici come smartphone o pc aziendali – per eliminare i dati e provarne l’esecuzione su quel determinato veicolo in caso di controversie legali”, ribadisce Cangialosi.
Il rischio delle riassegnazioni
Ogni riassegnazione del veicolo aziendale è un momento critico di potenziale data breach.
I dati personali devono essere cancellati prima della riassegnazione, altrimenti il nuovo utilizzatore potrebbe accedere a informazioni personali del collega (dalla rubrica telefonica, ai dati di pagamento, alla cronologia delle destinazioni). Servono processi strutturati, oggettivi e verificabili per la cancellazione dei dati, una proceduta informale non mette al riparo dai rischi.
Come cancellare i dati
Sul libretto di ogni auto (che spesso nelle auto a noleggio non c’è) viene specificato come fare un hard reset, cioè ripristinare le impostazioni di fabbrica.
“Si tratta di un reset di pochi secondi, un po’ come avviene per lo smartphone. Il problema aggiuntivo è che, anche dopo avere resettato l’infotainment, la connettività potrebbe restare se c’è un’app sul telefono collegata all’auto. Bisogna cancellare il profilo all’interno dell’applicazione (non basta semplicemente disinstallarla) e ogni app è diversa per ogni OEM. Ogni casa costruttrice ha procedure diverse, che cambiano anche in base ai vari infotainment. Sul tema abbiamo realizzato un approfondimento chiedendo le varie procedure a diverse Case auto”, spiega Cangialosi.
Avere la certezza della cancellazione
Il problema non è solo cancellare i dati, ma potere dimostrare di averlo fatto. Devono essere passaggi tracciabili, standardizzati, veloci e obbligatori.
Il punto decisivo è proprio avere la certezza della cancellazione. Spiega Di Paola: “Una buona prassi sarebbe inserire nel verbale di restituzione una specifica attestazione dell’avvenuto data wipe, oppure mettere a disposizione del driver e dell’azienda una conferma tracciabile dell’operazione. In questo modo la cancellazione non rimarrebbe una semplice raccomandazione, ma diventerebbe parte documentata del processo di fine noleggio”.
Progettare il digital check-out
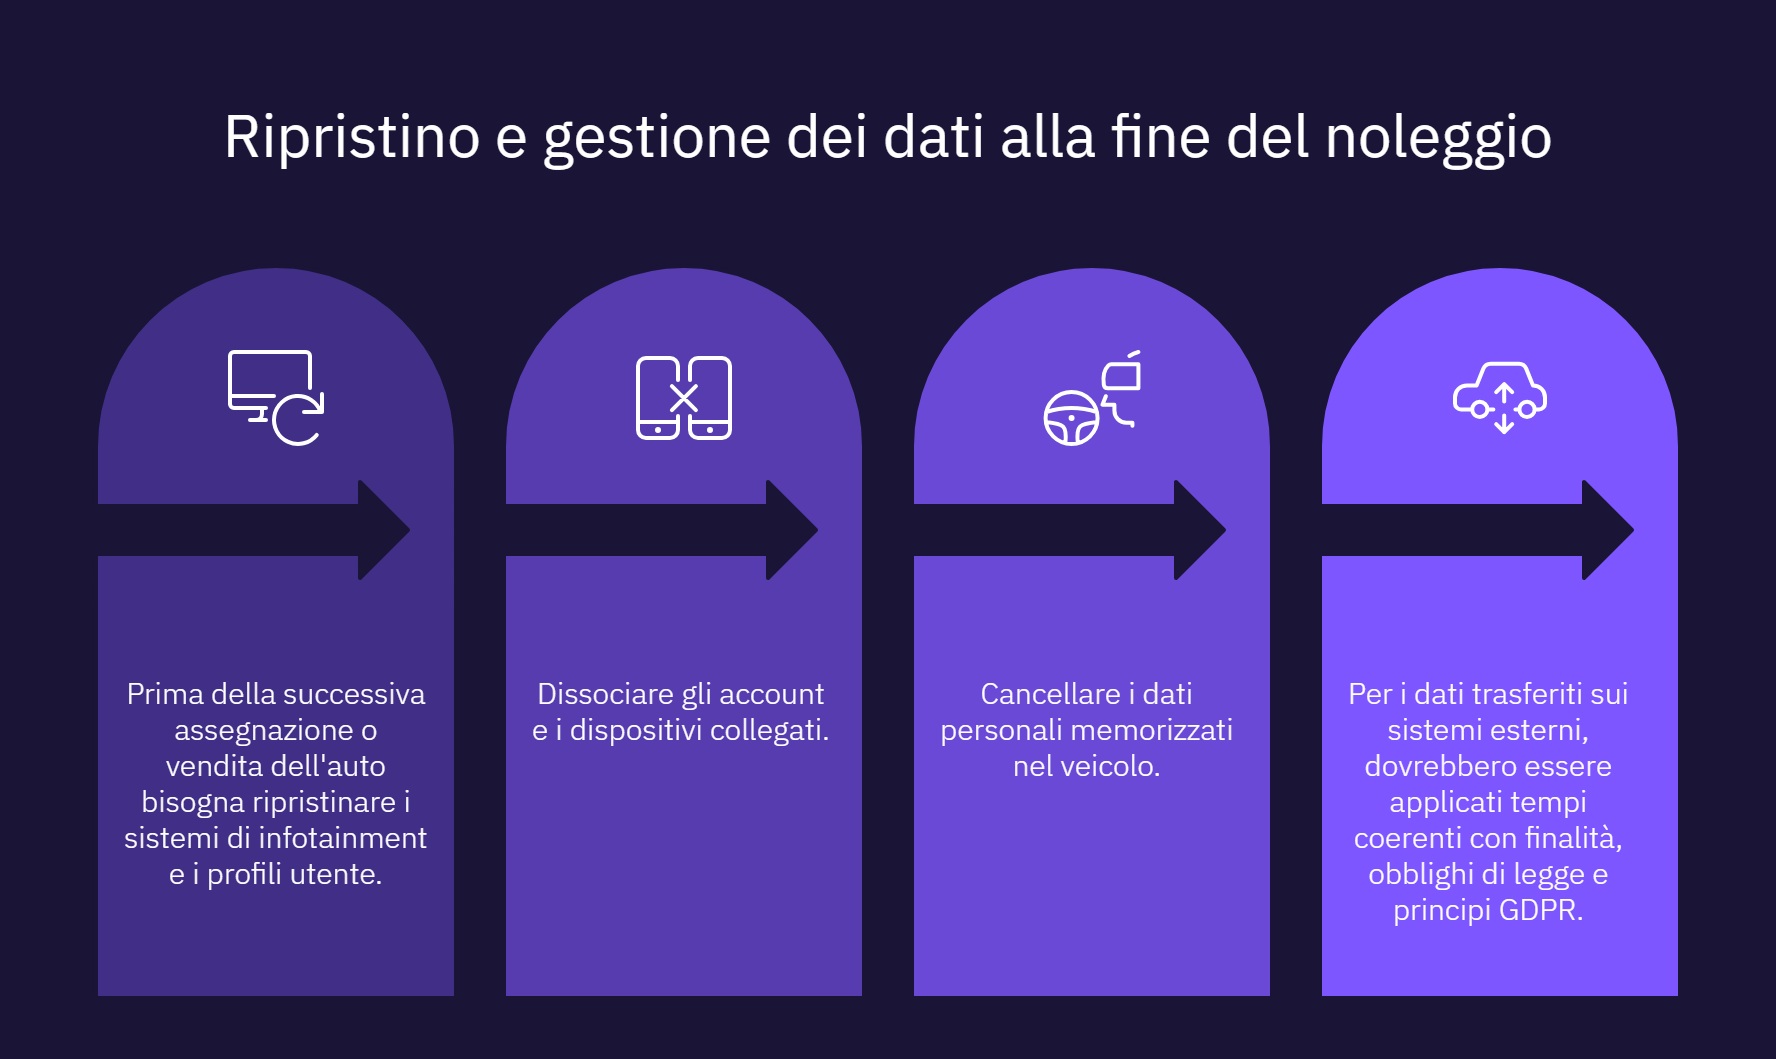
“A mio avviso la restituzione dovrebbe prevedere una vera e propria procedura di digital check-out, non limitata alla verifica fisica del veicolo. Il noleggiatore dovrebbe garantire, prima della successiva assegnazione o vendita dell’auto, il ripristino dei sistemi di infotainment e dei profili utente, la disassociazione degli account e dei dispositivi collegati e la cancellazione dei dati personali memorizzati nel veicolo. Per i dati eventualmente trasferiti e conservati sui sistemi del noleggiatore, del costruttore o di altri fornitori, dovrebbero invece essere applicati tempi di conservazione coerenti con finalità, obblighi di legge e principi GDPR: fine del noleggio, infatti, non significa necessariamente cancellazione immediata di ogni dato presente nei sistemi esterni”, spiega Di Paola.
Attualmente i processi non sono così rigorosi, i noleggiatori generalmente demandano questa parte di cancellazione dei dati agli operatori della logistica che ritirano le auto. Si tratta di operatori che spesso agiscono come sub-fornitori per il trasporto fisico del mezzo, ma raramente sono nominati Sub-responsabile del trattamento (art. 28 GDPR) o formati per eseguire operazioni informatiche certificate sui sistemi di bordo.
Questo espone sia l’azienda cliente sia la società di noleggio a rischi concreti: dal momento in cui il dipendente consegna le chiavi al trasportatore fino a quando il veicolo viene effettivamente resettato nel centro di ricondizionamento (processo che può richiedere giorni o settimane), chiunque salga a bordo — addetti alla logistica, periti, meccanici, lavaggisti — può accedere a rubriche, indirizzi di casa e cronologie GPS. In caso di furto o uso illecito dei dati il Garante può contestare al Data controller di non aver adottato misure tecniche e organizzative adeguate (art. 32 GDPR) prima di cedere la disponibilità fisica del bene.
Come tutelare la propria flotta
Per le flotte aziendali è opportuno che gli obblighi di controllo sui dati siano espressamente previsti nei capitolati e nei contratti con i noleggiatori, definendo responsabilità, modalità di cancellazione, tempi e relativa evidenza
“È un aspetto di tutela della privacy del driver, ma anche di data governance e sicurezza dell’azienda, soprattutto con la crescente diffusione di connected car e servizi telematici” sottolinea Di Paola.
Le indicazioni europee sui veicoli connessi vanno nella stessa direzione: quando un veicolo cambia utilizzatore deve essere disponibile una modalità semplice per cancellare i dati personali e impedire che il nuovo driver possa accedere alle informazioni del precedente utilizzatore.
***
CONTINUA A LEGGERE SU FLEETMAGAZINE.COM
Per rimanere sempre aggiornato seguici sul canale Telegram ufficiale e Google News.
Iscriviti alla nostra Newsletter e aggiungici alle tue fonti preferite di Google per non perderti le ultime novità di Fleet Magazine.